
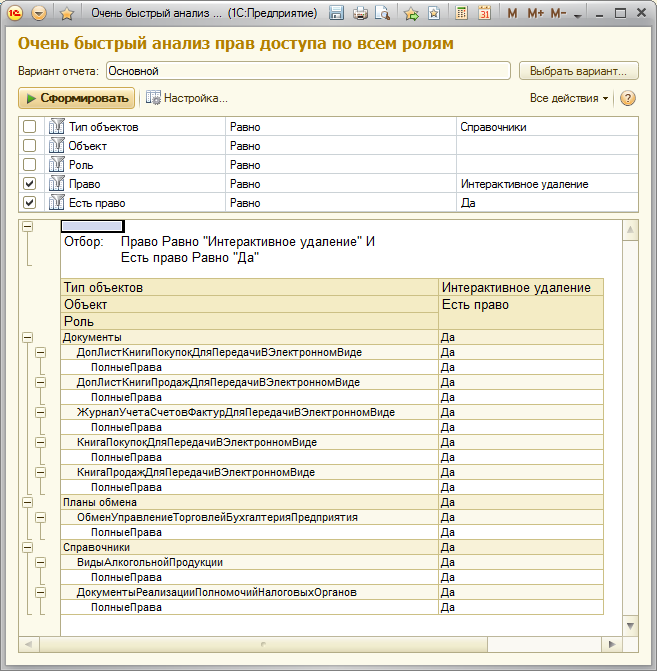
Вам хоть раз нужно было найти все объекты, к которым роль имеет доступ? А объекты, которые можно удалять интерактивно? Если да, то Вы уже знаете сколько времени и сил может сэкономить данный отчет.
Отчет позволяет проводить анализ прав доступа одновременно по всем ролям. Благодаря использованию СКД, отчет решает большинство задач, встающих перед разработчиком конфигурации и администратором системы.
Для быстрого формирования отчета, используется кэширование данных на стороне сервера, поэтому отчет долго строится только первый раз — при получении прав по всем ролям.
При открытии отчета автоматически заполняется список ролей конфигурации, который передается в схему компоновки. В результате при настройке отбора необходимые роли можно выбирать из списка, что делает работу с отчетом более удобной.
Новое в версии 1.0.2
+ Добавлены все объекты метаданных
Related Posts
 Восстановление последовательности документов при закрытии месяца в Бухгалтерия 3.0 не завершается
 Заполнение табличных частей
 Формирование сводных актов выполненных работ
 Ввод поступления в переработку на основании передачи сырья (между организациями)
- Конспект по установке сервера 1С на linux
 Получение имени компьютера и его IP локально и в терминале
Надо посмотреть
Мало функционала в отчете, разработка не очень!
(2)
Какого функционала не хватает и для чего? Добавить функционал не сложно, в этом отчете важен концепт.
К тому же, отчет называется «очень быстрый анализ…», а не «очень функциональный…». Задачу, для которой этот отчет создавался, он выполняется на 5+.
Можете привести пример более функциональных отчетов?
Здравствуйте! Большое спасибо очень интересная обработка! Обязательно попробую!
(3) я лично пользуюсь вот этой разработкой
она обладает быстротой вашей разработки, но при этом у нее гораздо шире функционал
(5) да, обработка хорошая, но есть 2 «но»:
1) не позволяет произвольно группировать данные
2) не
Сравните быстроту повторного формирования, например, в конфигурации УТ 11.
(6)
возможно, но так ли нужно нам произвольно группировать данные? Я навскидку не могу себе представить такую ситуацию.
к сожалению такой конфигурации под рукой нету, но формирование в УПП 1.3 той разработкой происходит за приемлемое время. Тем более когда мне надо добавить прав какому то пользователю, нет нужды формировать отчет несколько раз. И права я могу добавить не пользуясь больше никакими средствами. Т.е. прямо из обработки.
Ваш вариант, я не скачивал, но хочу спросить, редактирование прав тоже происходит из формы отчета?
(7) Никакого редактирования прав нет, только анализ, отчет не предназначен для администрирования прав пользователей. Скорее, отчет ориентирован больше на разработчиков конфигураций: в этом случае гибкость отчета очень нужна, так как изначально круг задач неизвестен. Мне, например, потребовалось узнать у каких ролей на какие объекты есть право интерактивного удаления. С помощью обработки «Анализ прав пользователей» мне пришлось бы вручную анализировать всю матрицу прав, а отчет вывел только нужные объекты и роли.
По поводу быстродействия. Повторное формирование отчета по правам в УТ 11 (файловый вариант):
— обработка «Анализ прав пользователей»- 2-3 минуты
— мой отчет — ~10 секунд
Конечно, кэширование можно добавить и в ту обработку, но на текущий момент его нет
+ отчет работает также в тонком клиенте
Пожалуй, отчет будет полезным.
хорошая вещь, спасибо
Объектная модель, как я понимаю. Учитывает РЛС?
(11) РЛС не учитывается. Хотя, даже не представляю, куда его можно добавить в отчет.
К сожалению в подобных отчетах не привяжешь РЛС и зачастую такие отчеты бесполезны…
Самая большая проблема в УПП возникает на роли «Пользователь». Есть очень много объектов на которые установлено «Чтение», «Просмотр», «Ввод по строке», но в ограничениях прописано «… ГДЕ ЛОЖЬ».
Так вот что покажет ваш отчет в этом случае? Что разрешен просмотр объектов? А что на самом деле?
Я тоже раньше развлекался написанием подобных отчетов, но эта пока неразрешимая проблема все испортила…
(13) Антон Ширяев,
Вот в этом, уже указанном отчете — есть и по RLS.
Да и не редкость уже сейчас разработки с просмотром доступа вместе с правами RLS 🙂
(13)
Вот здесь не соглашусь. Зачастую эти отчеты полезны, а бесполезны они лишь в некоторых случаях и вот почему. Обычно нужно проверить, есть ли в конфигурации у ролей лишние права, и отчет с этим справляется. Даже если у пользователя будет установлено RLS «ГДЕ ЛОЖЬ», то мы это увидим, открыв роль, и убедимся, что всё в порядке. Для большей наглядности можно выводить текст RLS прямо в отчет.
(17)
Основная проблема в том, что если опять смотреть вручную, и весь смысл подобных отчетов теряется. Ничто не мешает мне так же посмотреть в конфигураторе через ПКМ Роли — Все роли.
Полезен был бы отчет автоматически учитывающий конструкцию «..ГДЕ ЛОЖЬ» чтобы сводное решение мог принять консультант не умеющий лазить в конфигуратор 🙂
Как найду время, то попробую реализовать, если конечно раньше на готовое не наткнусь…
(18)
Мешает то, что это очень долго. Для этого и сделан отчет. Вы читали описание и комментарии, где описаны примеры использования? Так вот, если эти операции делать вручную в УПП или УТ 11, то времени уйдёт больше на порядки, да ещё и пропустить можно что-нибудь.
Где-то видел готовое решение. Достаточно выгрузить описание ролей в табличный документ и разобрать его. Выгружать можно вручную либо автоматически через запуск конфигуратора.
upd:
К сожалению, я был не прав, при пакетном запуске нельзя выгрузить описание ролей.
(3) спасибо, хорошая разработка, но есть пожелания:
1) в отчете указан ограниченный набот типов объектов (документы, справочники, пвх) — очень не хватает информации, а какие регистры при этом доступны или отчеты/обработки, а так же общие формы.
2) когда в отборе указываешь «роль равно» или «право равно», то все ок — выпадает список, но стоит выбрать сравнение «в списке» — все… приходится писать руками, а что же я хочу увидеть.
Один из примеров, где это надо: есть роли, скажем для краткости, Расчетчик1 и Расчетчик2 плюс ТиповойРасчетчик. Надо быстро понять — а что же между ними такого разного (на уровне «а вообще у них одинаковые объекты доступны или у каждого свои?»), что их потребовалось аж двое дополнительных? (вот и появляется «роль в списке»)
Пользуются эти люди не только документами, но и отчетами (тут появлется желание для прав указать список — «чтение, просмотр», так как для документа может быть только «чтение», а для отчета уже только «просмотр». К тому же есть регистры, отличие доступа по которым тоже хотелось бы увидеть, так как, в частности, если для регистра нет регистратора, то по нему даже косвенно не предположишь, нужны ли права).
И если при сравнении 3 колонок окажется, что они для доступа к разным метаданным созданы, и логика в этом есть — то дальше уже можно не аанализировать прочие права. а если они на 100% совпадают, то уже строить полную «простыню» и искать ньюансы в изменении, проведении и т.п.
(21)
Спасибо за отзыв, обработку доработал.
1) Добавил все объекты метаданных.
2) К сожалению, это ограничение платформы, что при заполнении списка не работает список выбора. В качестве обхода могу предложить следующий вариант: вместо варианта сравнения «В списке» использовать группу «ИЛИ» (см. прикрепленный файл).
В толстом клиенте УПП не открывается. Так задумано?
(23) Да, в отчете только управляемая форма. Вариантов решения 2:
1) запустить УПП в режиме управляемого приложения (можно и в толстом клиенте)
2) встроить отчет в конфигурацию, тогда он откроется и в обычном приложении
За обработку спасибо. Смотрел старую версию. Не мог сообразить как обойти ограничения описанные (21) -2
— попробую воспользоваться советом (22)
Творческих вам удач.
(14) (18) Не понимаю критиканов.
Типовая смотрелка не показывает все права, доступные для роли сводно. Нигде.
Поэтому и нужны отчеты.
Этот отчет хорош, но все же, увы (не к автору, а к платформе) на бухии медленно работает.
Все-таки 3 млн записей на БП3 получается в таблице прав.
Но все равно быстрее, чем руками анализировать.
Я использую, когда копирую типовые права в новые. Вот бы еще как-то упростить сравнение прав.
да, и не сравнивает корневые права на конфигурацию (журнал регистрации там, администрирование).
(26)