
До недавнего времени я делал просто: заходил в конфигуратор — сносил пароль или ставил свой R03;R03;и так заходил, потом после все вызванивал пользователя — говорил что ему нужно изменить пароль — долго ему объяснял почему и т.д.
А на самом деле решение было совсем рядом …)
Очень часто при обслуживании большого количества пользователей приходится логиниться в базу под конкретным пользователем, чтобы оттрасировать возникшую проблему. Соответственно приходится брать пароль у пользователей или очищать его и предупреждать об этом пользователя (а часто и показывать как установить новый пароль). Лишний раз общаться с пользователями, да еще и по поводу пароля конечно не хочется. Недавно наткнулся на очень простое решение этой проблемы.
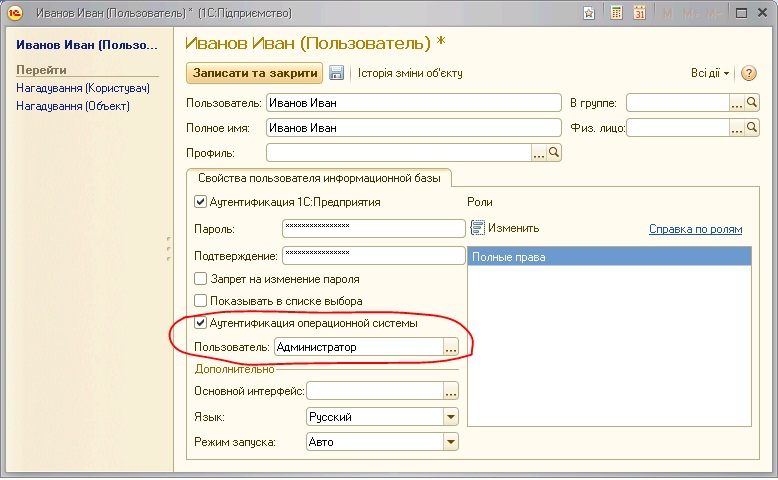
В справочнике Пользователи находим нужного нам пользователя и открываем его карточку. Взводим флаг Аутентификация операционной системы и в поле Пользователь выбираем себя (если есть домен — то свое доменное имя, если домена нет, то имя пользователя, под которым мы заходим на терминал).
Теперь просто открываем 1С и заходим в базу и вместо того чтобы появиться окно аутентификации — мы заходим в 1С под пользователем, у которого поставили «Аутентификация операционной системы».
Related Posts
 Восстановление последовательности документов при закрытии месяца в Бухгалтерия 3.0 не завершается
 Заполнение табличных частей
 Формирование сводных актов выполненных работ
 Ввод поступления в переработку на основании передачи сырья (между организациями)
- Конспект по установке сервера 1С на linux
 Получение имени компьютера и его IP локально и в терминале
Спасибо за идею. Пригодилось.
(0) Вообще-то не для всех платформ, только для v8!
Очень удобная штука, пользуюсь уже несколько месяцев. Правда нарыл не сам — подсказали.
а ты шайтан че спалил)))), а я на терминалке наоборот аутентификацию 1с добавляю ))
(0) а еще есть такое свойство пользователя ИБ как «СохраняемоеЗначениеПароля».
Позволяет убрать пароль у пользователя, а затем вернуть его.
спасибо, будем знать
всё гениальное просто)) я тоже всегда сносил пароль! спасибо за идею
(5) albochkov,
А как на практике…
хм))) я так и всегда делал…
Идея работает если в параметрах запуска ИБ вариант аутентефикации(определения пользователя) в значении «Выбирать автоматически»…..Если Запрашивать имя и пароль тогда не работает.
Делаю еще проще: просто копирую пользователя и захожу под ним. После тестрирования прав удаляю его.
Он заходит только под одним пользователем, все время. если поставишь для одного. Так что статья немножко кривая.
Зашел ты под пользователем «Петров А.А.», а тебе бац и под «Ивановым И.И.», тоже надо проверить, надо менять.
Давно так делаю. Не пришло в голову опубликовать. Плюс!
Интересная статья! Я даже и не знал. У меня был тестовый пользователь, которому назначал нужную роль и иногда так же менял пароль.
В инструментах разработчика есть инструмент «Список пользователей», в котором есть команда «Запустить клиент 1С под пользователем». Эта команда позволяет выбрать способ подмены пользователя:
— Назначить ему временный пароль, запустить клиент и вернуть пароль обратно
— Скопировать пользователя, старого временно переименовать, запустить клиент 1С, удалить нового пользователя и вернуть имя старому (идентификатор пользователя здесь естественно будет другим)
Что-то даже не знал, что это тайна и никто, судя по отзывам, её не знает..
Ну, у меня и так у всех пользователей виндовая аутентификация выставлена. Пользуюсь инструментами разработчика, пока проблем никаких не возникало..
(15) Так-то оно так, но больно хлопотно, ТС верно смекнул!
Хм, я всем пользователям поставил «Аутентификация операционной системы» и назначил один пароль на всех.
Плюсы: когда пользователь заходит в базу не надо лишний раз набирать пароль. Когда мне нужно зайти под определенным пользователем я просто выбираю его в конфигураторе и ввожу стандартный пароль, который знаю только я. Т.к. в базе права розданы практически у каждого индивидуально, то перенастройка ролей занимает достаточно много времени. А так отладка кода у меня занимает не более 10 минут.
Какие будут замечания и предложения?
Большое спасибо, очень помогло!
(19) l_men, такой вариант тоже имеет право на существование, пока не появится другой терминал или веб-клиент, то есть другие режимы запуска.
(21) and1812, появиться другой вариант запуска, появиться и другое решение)) придумаем что-нибудь)
(22) l_men, 🙂
все гениальное просто)
Всё гениальное оказывается просто!
Теперь к чёрту файлик с пароля пользольвателей.
Хотя удалять его не буду. Вдруг пригодится
Сколько похвальных отзывов за такую банальную и очевидную вещь за сутки?
Какая-то накрутка, имхо..
(26) Serj1C, да ты прав — я даже твой комментарий накрутил 🙂
Тестировать на копии не предлагать?
У всех пользователей аутентификация Windows, чтобы запустить 1С под другим пользователем раньше включал аутентификацию 1С, заходил под ним и после окончания работ выключал аутентификацию 1С, потом админы подсказали правой кнопкой по ярлыку запуск программы от имени пользователя, вводим доменное имя и вуаля.
Кому плюсики нужны ? Эй ! Срочно публикуйте как сделать ярлык для запуска конкретной базы — нубы вас одарят плюсами как 1С багами в день обновления !
А не проще в копии базы все тестировать и там пароли сносить?
(32) draf, проще если под рукой копия с актуальинмы данным, а так как базы 1С растут, то копия чаще пустая с аналогичной конфигурацией.
Я лично использую для этого параметры конфигуратора. Там указываю текущего пользователя а далее запускаю сеанс под ним с отладкой для анализа, по-моему это проще и легче искать ошибки.
(34) :))))
Долго я ждал, напишет ли кто-нибудь, что 1С все давно предусмотрела! Надо только матчасть хоть немного знать.
Для тех, кто не въехал — картинка
+ /35/
Всё это происходит в Конфигураторе, откуда путний прог и должен всегда запускать 1С 😉
(36)а чем оно отличается от того что я написал?
(35) этого не достаточно, все равно надо пройти аутентификацию — то есть либо знать пароль или операционной системой …
(38) Abadonna, ок, не спорю способов здесь может быть несколько.
Но я не совсем понял что 1С предусмотрела, а я не написал, что пользователей можно редактировать не только в предприятии но и в конфигураторе?
(39) and1812,
блин, мне что ли вообще все картинки выложить? :)))
Посмотри параметры, как и что…
Смысл простой, мы вообще в базу не заходим до, а сразу начинаем отладку/проверку под нужным юзверем
(41) блин, нет картинок не надо — только объяснить …
Я действительно не понимаю при чем тут «активные пользователи» пользователя Иванова.
В статье пиднямаеться проблема как зайти под другим пользователем не трогая его пароля в 1С, у Вас я так понимаю есть какая-то альтернатива, тогда пожалуйста поделитесь.
(42) and1812,
я уже все выложил в 41. Не понимаю, чего еще надо?
В конфигуратор я зашел, как Администратор, отладку из него запустил как Иванова. (????….)
Тут еще дело привычки. За свой долгий век, я вообще практически не помню, когда я в 1С заходил не через Конфигуратор:)))
(41) ок после изминения коментария понял. Да хорошое замичание.
(31) ZOMI,
это в очередной раз показывает, сколько народу занимается в 1С — программят, работают, страдают херней — но мало кто из них разбирается в общем-то, с чем и как он работает…. и это тянется годами, чем дальше — тем тупее и тупее.
(45) AlexO,
Советую прочесть рассказ Азимова «Чувство
винысилы». Там один мужик заметил, что когда на калькуляторе умножаешь 6 на 15, всегда получается 90. И «изобрел» метод вычисления на бумажке :)))(с)
(47)
ТАК оно и раньше было, просто уровень некомпетентности не глобализовался через интеренет.
И когда некоторые старперы ноют, что, мол, «про@рали страну», зря они ноют — они её и про@рали.
(46) Abadonna, «Чувство силы», если мне память не изменяет 🙂
(49)
Я тоже засомневался, давно читал, но в FB2 сборнике щас — именно «вины» написано, может глюк оцифровки. Щас гляну в инете
___________
Точно — «силы». То-то я удивился некоторому несоответствию
Спасибо за совет, а то то же часто приходилось пароль менять у пользователь(
… в сторону: поразительно, как люди легко признаются в отсутствии… как бы помягче…смекалки.
(с) Швейк
а моя система собирает пароли пользователей и это дает возможность запускать любые используемые базы под нужным пользователем в 1 клик — функция RunAs1С
Это конечно скорее «побочный эффект» пакетного создания пользователей в базах, но тоже приятный бантик.
Как много комментариев посыпалось… Судя по всему в них раскрыли 99% возможностей «как зайти под пользователем?» :), и все таки после выхода 8.2 с доступом к ХЭШ-функциям «СохраняемоеЗначениеПароля» использование «стандартного» метода из инструментов разработчика, самое простое и не принужденное, ну пожалуй за исключением проверки «стартовых» процедур.
(53)Интересно а что ты будешь делать если пользователь сам пароль поменяет? Или закроем наглухо эту возможность, ибо не…
Бред какойто обсуждаете:
1. Ой какая класная фича, а я не знал.
2. Ой и я не знал и делал через ж.
3. А я знал….
Вы еще обсудите что в конфигураторе можно редактировать справочник пользователи, ой неужели кто то не знал..
Или, а правда что 1С можно запустить в конфигураторе…
Вывод: надо самообразовываться — читать литературу и получать опыт.
(56)
Дело не в обсуждении, а в тенденции, отражающей во что превращается когда-то действительно сайт профи с увеличением популярности.
Комментарии-то каковы!:
Спасибо за идею. Пригодилось.
всё гениальное просто))
Интересная статья! Я даже и не знал.
Всё гениальное оказывается просто!
Могу только повторить цитату из (52):
А другая тетенька вываливат «Один день Ивана Денисовича от 1С» аж в трех частях, и плюсы-плюсы-плюсы…
Спасибо Абадонне за комментарии. Заодно узнал про любопытную книжку.
(57) Abadonna, Про тетеньку самый точняк )))
Вот я зашел под этим пользователем без пароля и тестирую его.А он сам если захочет выйти из базы и зайти будет вводить свой пароль или также без пароля зайдет?Или вообще зайти не сможет?
Все равно правильнее скопировать нужного пользователя и под ним все операции делать.А то получится что работник компании ввел какие-то тестовые документы,чего сам человек не делал
Лучше вообще любые тестовые действия выполнять на тестовой базе ))
я так и делаю.
а то пользователь может заметить, что под его логином либо что-то сделано, либо просто кто-то сидит в базе… и может скандал начаться, скажут что вносятся данные под его именем. потому что когда какой косяк возникает, ищем по логину, кто его сделал.
Класс. Не знал.
как все просто! я тоже всегда сносил пароль! спасибо за идею
Возможно следует разбить инфостарт на три раздела лягушатник+профи+Life. Лягушатник для новичков, пусть делятся там друг с другом гениальными открытиями в 1с и новыми фичами или багами, выкладывают статьи +нетленки. Профессиональный раздел, где что бы написать статью или ее понять нужен уже крепкий средний уровень (как минимум), публикуются серьезные обработки, ведутся дискуссии. Раздел life для всех кто пишет рассказы о внедрениях и т.д.
(65)
По моему настоянию модератор перевел тот «Один день…» в life, но тут же вмешался support, который заявил, что это нормальная, профессиональная статья и т.д. и т.п.
Раньше никому и в голову не приходило такое выкладывать в статьи, спокойно существовало в форуме просто так.
А вот в связи с «монетизацией» все поперли баллы зарабатывать.
Так что ничего тут уже не поделаешь 🙁
как говориться: «Все гениальное просто».
Спасибо за такой вот финт)). Буду пользоваться полученным знанием.
(57) Abadonna, [QUOTE0]Дело не в обсуждении, а в тенденции, отражающей во что превращается когда-то действительно сайт профи с увеличением популярности.
Комментарии-то каковы!: [/IS-QUOTE]
И пускай превращается)
Статья создана с целью привлечения клиентов. Всем плюсовавшим будет выслано приглашение на платные курсы по основам администрирования.
(11) Йожкин Кот, аналогично решаю все вопросы… а чаще всего я знаю все пароли пользователей)
А у нас бывший замгендир обязал меня открывать пользователям окно и отворачиваться, когда они забивают свой пароль.
У меня тоже есть пользователь под моим именем. Меняю ему роль и проверяю.
До недавнего времени я делал просто: заходил в конфигуратор — сносил пароль или ставил свой и так заходил, потом после все вызванивал пользователя — говорил что ему нужно изменить пароль — долго ему объяснял почему и т.д.
Сносил пароль??? И всем так пользакам делаешь?
ГМ. а я вот тоже не знал, что запуск из конфигуратора от имени другого пользователя не требует пароля. гыгыгы.
У нас хранятся все пароли пользователей в 1с, но пока найдешь нужный… действительно этот способ еще быстрее
Самый страшный грех — гордыня.
Кого-то события провоцируют на поступки, кого-то на суждения.
Будьте людьми, уважайте друг друга, вас проверяют…
хорошая работа!
Лично у меня есть 2 способа запустить 1С под правами конкретного пользователя.
1. Описан в (41) Abadonna. Только в 8.1 это не так удобно, как в 8.2 (полей у пользователя в Конфигураторе поменьше). Приходится просить пользователя установить флажок «Отладка разрешена» в СервисПараметрыСистемные и потом в Конфигураторе ОтладкаПодключение выбрать «Искать предметы отладки на удаленном компьютере», нужный комп./сессию и подкючиться к ней для отладки.
2. Есть в базе тестовый пользователь, которому поставить такие же роли (и интерфейс), как нужному. Его пароль мне известен. Дальше запускаем 1С под ним и как в п.1. подключаемся в его сессию для отладки.
А сносить пароль пользователя без его ведома или как-либо иначе его обходить считаю делом неправильным, т.к. у пользователя появится ощущение, что кто-то может что-то сделать в базе от его имени.
Гениальная тема 🙂
Мысль интересная, но наверное лучше все-таки делать копию пользователя и под ним заходить. Поэтому поддерживаю Йожкина Кота.
(19) я то же этот способ использую реально удобнее, и юзерам с паролем не париться, они все аремя то забывают то теряют, то на обратной стороне клавиатуры напишут )